
ČVUT po kybernetickom útoku odstavilo časť systémov
TL;DR
-
Útok zastavili
Univerzita oznámila, že útok sa jej podarilo zastaviť.
-
Služby sú obmedzené
Niektoré systémy budú nedostupné až do bezpečnej obnovy.
-
Riziko v PHP
Incident súvisí s upozornením na kritické chyby v PHP.
České vysoké učení technické v Prahe čelilo kybernetickému útoku na svoju IT infraštruktúru. Univerzita uviedla, že útok zastavila, no časť systémov musela dočasne vypnúť.
Obnova dotknutých služieb stále prebieha. Škola zatiaľ neoznámila, ktoré konkrétne systémy sú nedostupné ani kedy ich používateľom opäť sprístupní.
Podľa vyjadrenia ČVUT incident súvisí s celosvetovou vlnou pokusov o napádanie webov používajúcich PHP. Národný úrad pre kybernetickú a informačnú bezpečnosť predtým upozornil na kritické zraniteľnosti v tomto programovacom jazyku a odporučil okamžitú aktualizáciu na opravenú verziu.
Chyby môžu útočníkovi za určitých okolností umožniť vzdialene spustiť vlastný kód na serveri bez predchádzajúceho prihlásenia. Riziko sa týka širokého spektra webových služieb, keďže PHP využívajú aj rozšírené redakčné systémy vrátane WordPressu.
Podobné ArenaLive novinky
Všetky novinky
Kritické chyby v PHP zasiahli weby: nutná je rýchla aktualizácia
Kritické chyby v PHP môžu útočníkom umožniť spúšťať vlastný kód na zraniteľných serveroch. Prevádzkovatelia webov majú čo najskôr nasadiť bezpečnostné aktualizácie.
Šéf Automatticu Matt Mullenweg nastúpil na platené voľno
Automattic potvrdila, že jej generálny riaditeľ Matt Mullenweg nastúpil na platené voľno. Vedenie dočasne preberá finančný riaditeľ Mark Davies.
Apple má testovať Face ID pod displejom pre iPhone Duo 2
Apple má v prototypoch nástupcu iPhonu Duo testovať Face ID ukryté pod displejom. Rozhodnutie o jeho nasadení však zatiaľ nie je isté.
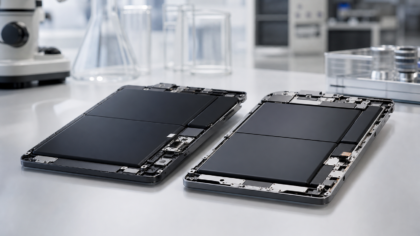
Batérie Galaxy S27 Pro a S27 Ultra sa objavili v certifikácii
V certifikačnej databáze sa objavili fotografie batérií pripravovaných modelov Samsung Galaxy S27 Pro a Galaxy S27 Ultra. Kapacity však zo záberov nie sú čitateľné.
Ak chcete naše rýchle správy vidieť v Google častejšie, pridajte si SmartArena medzi preferované zdroje.